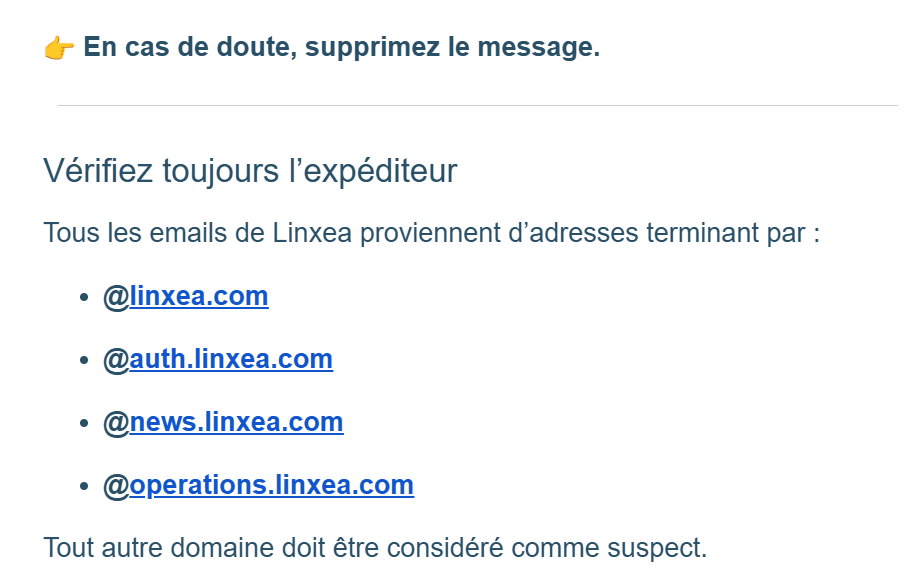
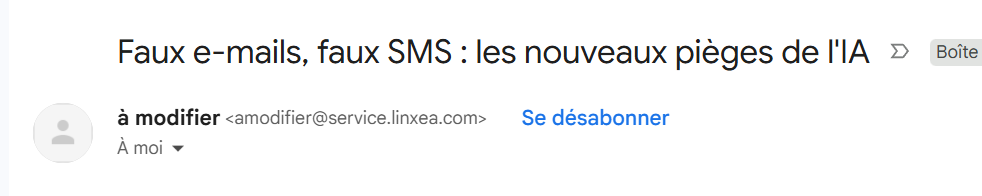
Effectivement pas rassurant que l’adresse qui envoi le mail ne soit pas dans la liste des adresses auxquelles l’on peut se fier pour les messages provenant de LINXEA.
Il y a de gros progrès à faire pour rassurer un peu plus les clients qui reçoivent ce genre de mail.
Je me suis fais la même reflexion, l’adresse mail n’étant même pas dans la base des mails indiqué comme « fiable ». Pas reçu en spam.
J’espère que nos données ne sont pas usurpées , cependant :
Chaque lien renvoi vers un site / page " Linxea " (en survolant le lien bleu, en bas à gauche vous avez l’intitulé de la page sur laquelle vous êtes réellement redirigé).
On peut s’interroger sur la mauvaise manip / erreur humaine, une esquisse ayant été envoyé par une adresse mail interne destinée à le rester, qui finalement a arrosé tout le monde…
Le mail semble clairement venir de chez Linxea, pas vraiment de risque avec… Ca ressemble surtout à une mauvaise manip. Un formulaire d’envoi de mails en masse mal rempli.
Le domaine service. linxea. com n’est pas dans la liste mais est régulièrement utilisé pour les mails venant de chez Linxea. Idem le tr. service. linxea. com de certains liens, je l’ai déjà eu notamment pour des réinitialisations de mot de passe.
Merci beaucoup pour la vigilance de votre côté sur ce sujet.
Comme certains d’entre vous l’avaient déjà bien compris et sous-entendu dans les échanges précédents, il s’agissait effectivement d’une erreur humaine de notre part lors de la préparation de cet envoi. Nous vous prions de bien vouloir nous excuser pour la confusion que cela a pu générer.
Nous vous accordons volontiers que la situation prête à sourire : commettre ce genre de maladresse dans le cadre d’un e-mail appelant précisément à la vigilance contre le phishing, c’est effectivement un comble ! #Cédric
Soyez en tout cas rassurés, il n’y a aucun risque derrière cet e-mail. Le nécessaire a été fait en interne et vos retours prouvent au moins que les bons réflexes de sécurité sont parfaitement intégrés de votre côté.
Merci encore de nous l’avoir signalé et bonne journée à toutes et à tous !
Communication lamentable chez Linxéa. La situation ne me fait pas sourire quand il s’agit de de fuite de données et de phishing, surtout lorsqu’on est contraint de changer de compte bancaire…
Hier soir j’ai envoyé le code source du mail à signal spam.
Oui, certe il y a une erreur de communication avec le amodifier et le sous domaine service.linxea.com pas dans la liste.
Mais quand même:
L’email viens d’un sous domaine en linxea.com → @service.linxea.com que ca soit pour le From et le MAIL FROM:<>
La configuration SPF est correcte et validée
La configuration DKIM est correcte et validée
Personne n’est censé se baser sur une liste de domaines/sous-domaines « OK » envoyée un jour, pour définir si un mail reçu est légitime ou non.
(Cette remarque va à la fois pour Linxea qui donne cette information, et pour ceux qui pense utile d’en tenir compte)
L’information à retenir c’est juste "si c’est du linxea.com ou un sous-domaines (et que DKIM/SPF/DMARC ok) → c’est ok
Si c’est du @gmail.com ou du @linxea-connect.tld → pas bien
Je ne vois rien ici qui justifie les « vraiment peur » , « pas rassurant », « lamentable », « fuite de données », « données ne sont pas usurpées » …
Contrairement à une croyance, le MAIL FROM est éditable côté client et ne garantie pas rien (voir protocole STMP, c’est déclaratif)
Effectivement votre méthode basée sur Authentication-Results est beaucoup plus fiable.
J’ai déjà vu des formations cybersécurité qui induisaient en erreur sur ce point
A noter que c’est aussi valable pour le téléphone, le numéro ne prouve rien non plus